Warum ein Reporting Desk.

Die Pflicht ist nicht, sicher zu sein. Die Pflicht ist, es innerhalb von 24 Stunden zu bemerken, der ENISA zu melden und hinterher zeigen zu können, was Sie wann wussten. Das ist eine andere Aufgabe als ein Produkt abzusichern – und um diese Aufgabe geht es hier.

Was Artikel 14 verlangt

Seit dem 11. September 2026 muss ein Hersteller, der von einer aktiv ausgenutzten Schwachstelle in einem Produkt mit digitalen Elementen erfährt, diese melden – auch für bereits verkaufte Produkte. Drei Stufen, jede mit einer Frist, die auch an Wochenenden und Feiertagen läuft.

Frühwarnung

innerhalb von 24 Stunden

Was die Schwachstelle ist, welches Produkt betroffen ist und dass Sie der Sache nachgehen. Die ENISA und Ihr nationales CSIRT erhalten sie.

Schwachstellenmeldung

innerhalb von 72 Stunden

Was Sie bis dahin wissen: Schweregrad, was Sie getan haben und was Nutzer tun sollten.

Abschlussbericht

innerhalb von 14 Tagen nach der Abhilfe

Die Schwachstelle, die Abhilfe oder Eindämmung und wie sie die Menschen erreicht hat, die sie brauchen.

Was „aktiv ausgenutzt“ heißt

Nicht jede Schwachstelle startet eine Frist. Die Pflicht betrifft Schwachstellen, die jemand gegen echte Systeme einsetzt. Zwei öffentliche Quellen sagen, welche das sind; beide werden hier stündlich gelesen.

CISA KEV

Der US-Katalog bekannter ausgenutzter Schwachstellen: die Liste, die die Branche als Definition von „wird eingesetzt“ behandelt.

ENISA EUVD

Die europäische Schwachstellendatenbank mit eigener Liste ausgenutzter Schwachstellen, veröffentlicht von der Behörde, die Ihre Meldung entgegennimmt.

Warum Beobachten von Hand scheitert

Jedes Team, das es versucht, entdeckt dieselben vier Dinge – meistens an einem Samstag.

  • Menge. Zehntausende Advisories im Jahr, und Ihr Produkt besteht aus ein paar hundert Komponenten fremden Codes.
  • Zeitpunkt. Die Frist beginnt, wenn Sie Kenntnis erlangen, nicht wenn Sie zur Arbeit zurückkommen. Ein Eintrag am Freitagabend lässt Ihnen Zeit bis Samstagabend.
  • Menschen. Die Person, die die Mailingliste liest, ist im Urlaub, hat gekündigt oder sitzt in einem Termin. Ein Alarm, den niemand bestätigt, hat nicht stattgefunden.
  • Nachweis. Ein halbes Jahr später müssen Sie zeigen, was Sie wann wussten. Ein Postfach ist kein Nachweis, und eine Tabelle, die jeder ändern kann, auch nicht.

Was ein Reporting Desk tut

Er ist kein Scanner und kein Sicherheitsprodukt. Er ist der Schreibtisch, an dem die Pflicht weiterläuft, während Sie das Problem beheben.
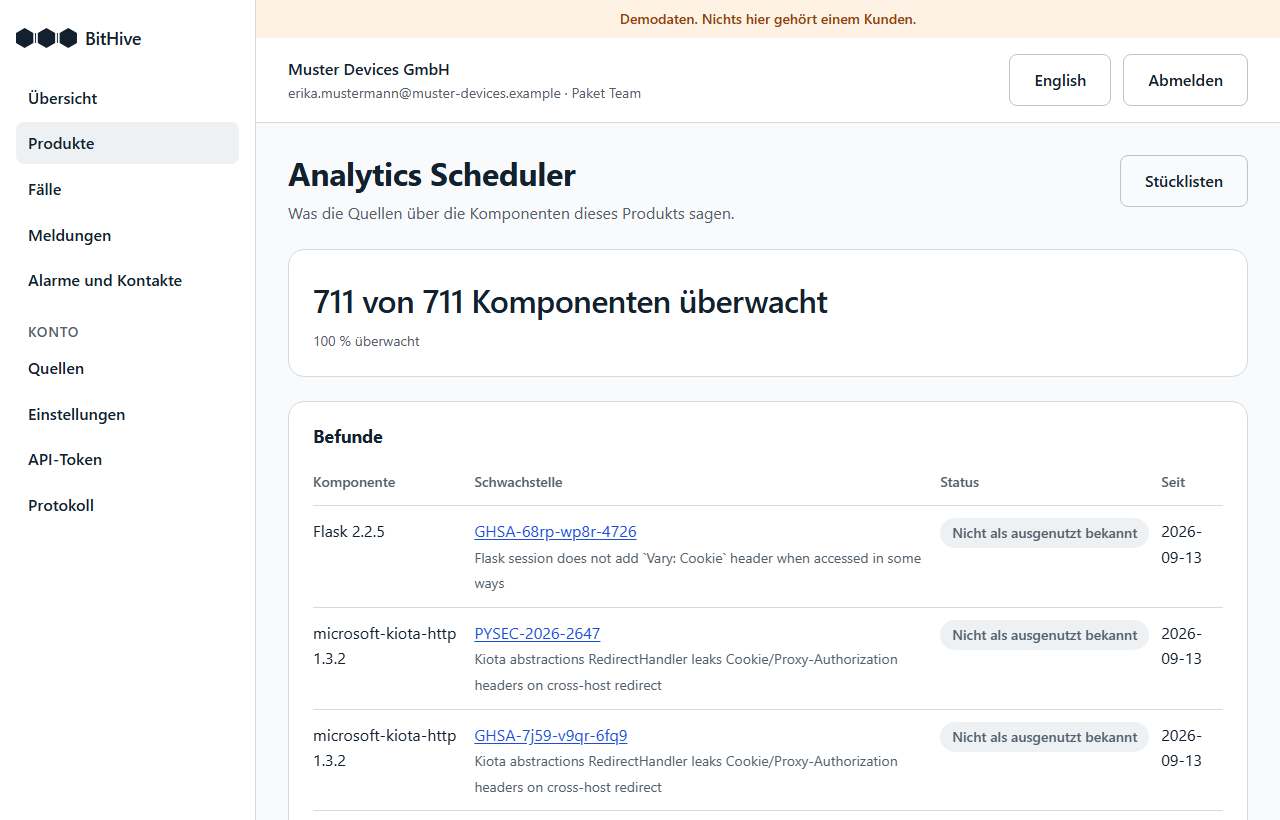
  • Beobachtet jede Komponente jedes Produkts stündlich gegen die Listen ausgenutzter Schwachstellen.
  • Eröffnet einen Fall, sobald eine davon genannt wird, und startet die Fristen.
  • Alarmiert eine benannte Person – und eine zweite, wenn die erste nicht reagiert.
  • Entwirft jede Meldung aus dem, was er weiß, fertig zum Einreichen auf der ENISA-Plattform.
  • Führt einen unveränderlichen Nachweis, was wann geschah – der Teil, auf den es hinterher ankommt.
  • Sagt, was er nicht sehen kann, statt ein sauberes Ergebnis zu melden, für das er nicht geradestehen kann.
Die Befundseite eines Produkts: wie viele Komponenten überwacht werden, welche nicht und warum, und die gefundenen Schwachstellen.
Abdeckung, klar gesagt: was überwacht wird, was nicht, und warum.

Nichts auf diesen Bildern gehört einem Kunden: Sie stammen aus unserem Demokonto – deshalb steht es auch im Banner.

Zehn Fragen, die Sie beantworten sollten, bevor Sie die Antworten brauchen

Wer diese zehn beantworten kann, ist vorbereitet. Wer nicht, hat je Frage ein kleines Stück Arbeit jetzt – oder eine schlechte Stunde später.

  1. Haben Sie für jedes Produkt, das Sie auf dem EU-Markt bereitstellen, eine aktuelle Stückliste?
  2. Entsteht sie im Build, der ausgeliefert wird, statt von Hand geschrieben zu werden?
  3. Wissen Sie, welche Ihrer Komponenten von einer Quelle beobachtet werden, die sagt, wann eine ausgenutzt wird?
  4. Gibt es eine benannte Person, die einen Alarm erhält – und eine zweite dahinter?
  5. Wissen diese beiden, dass mit dem Alarm eine 24-Stunden-Frist beginnt, auch am Wochenende?
  6. Erreichen Sie die entscheidungsbefugte Person außerhalb der Bürozeiten?
  7. Wissen Sie, wer auf der Single Reporting Platform der ENISA einreicht, und hat diese Person ein EU Login?
  8. Haben Sie die Frühwarnung einmal als Übung geschrieben, bevor es ernst ist?
  9. Können Sie ein halbes Jahr später zeigen, wann Sie Kenntnis erlangten und was Sie taten?
  10. Übersteht Ihr Nachweis den Weggang der Person, die ihn geführt hat?

Für die Besprechung auf Papier? Drucken Sie diese Seite: Das Drucklayout enthält die zehn Fragen und sonst nichts.

Selbst nachlesen

Allgemeine Informationen, keine Rechtsberatung. Ob und wie die Cyberresilienz-Verordnung für Ihre Produkte gilt, entscheiden Sie mit Ihrer Rechtsberatung.

Kostenlos testen

Gespräch buchen