BitHive Reporting Desk
Software für Artikel 14 des Cyber Resilience Act. Der Reporting Desk prüft Ihre SBOMs, alarmiert Ihr Team, überwacht die Meldefristen und bereitet den Text jeder Meldung vor. Bei der ENISA reichen Sie ihn selbst ein.
Meldepflichten
So funktioniert es
Vom SBOM-Upload bis zum Meldungsentwurf in sechs Schritten.
Schritt 1 von 6
Einrichten
Mit einem Link per E-Mail anmelden, AGB und Auftragsverarbeitungsvertrag annehmen, Alarmempfänger benennen, Slack, Microsoft Teams oder einen Webhook verbinden und Ihr Produkt anlegen. Vier Rollen: Inhaber, Administrator, Mitglied, Leser.
Schritt 2 von 6
SBOMs hochladen
Laden Sie Ihre SBOMs im Format CycloneDX JSON oder SPDX JSON über die Weboberfläche oder die API hoch – mit Upload-Tokens, die auf ein Produkt beschränkt sind. Bis zu 25 überwachte Releases pro Produkt.
Schritt 3 von 6
Alarmierung
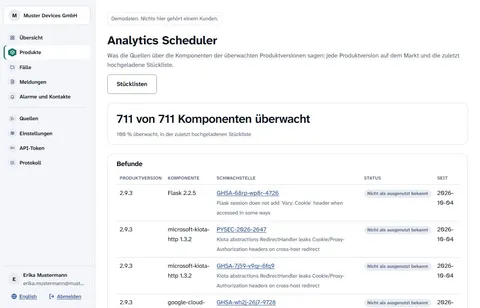
Stündlich wird jede überwachte Release auf aktiv ausgenutzte Schwachstellen aus CISA KEV und ENISA EUVD geprüft, abgeglichen über die Advisory-Daten von OSV mit ihren npm-, PyPI-, Maven-, Go- und NuGet-Komponenten.
Alarme gehen per E-Mail an die von Ihnen benannten Kontakte und an Slack, Microsoft Teams oder einen signierten Webhook.
Für jeden Kanal einstellbar: alle Alarme, nur die dringenden oder nur bei Eröffnung eines Falls.
Schritt 4 von 6
Fall und Fristen
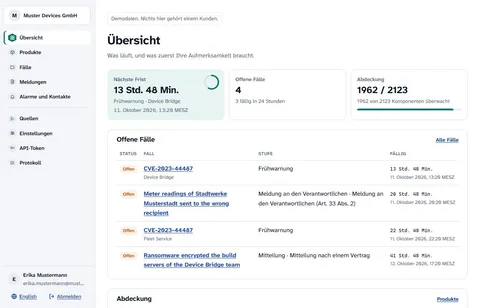
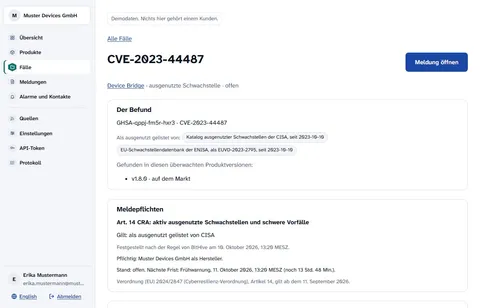
Die Fristen nach Artikel 14 für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle werden ab dem Zeitpunkt der Kenntniserlangung berechnet und in UTC angezeigt. Für jeden Fall hält ein nur ergänzbares Protokoll fest, wer wann was wusste: den Alarm, wer ihn geöffnet und wer ihn bestätigt hat.
Schritt 5 von 6
Meldungsentwurf
Geführte Formulare bereiten den Text jeder Meldung mit den Feldern und Feldlängen der einheitlichen Meldeplattform der ENISA vor (ENISA SRP-Glossar v1.4 vom 1. Oktober 2026); jedes Feld lässt sich einzeln kopieren. Sie übermitteln die Meldung selbst an die ENISA; Zeitpunkt und Referenz der Übermittlung werden festgehalten.
Schritt 6 von 6
Export
Alles herunterladen: ein Archiv mit Ihren Kontodaten, jedem Dokument im Originalzustand, den Treffern, den Fällen samt Fristen und Meldungen sowie dem gesamten Nachweisprotokoll.
Auf einen Blick
- SBOM-Formate
- CycloneDX JSON, SPDX JSON
- Upload
- Weboberfläche oder API, produktbezogene Tokens
- Abgeglichene Ökosysteme
- npm, PyPI, Maven, Go, NuGet
- Quellen
- Stündliche Prüfung auf aktiv ausgenutzte Schwachstellen (CISA KEV, ENISA EUVD), abgeglichen über OSV-Advisory-Daten mit npm-, PyPI-, Maven-, Go- und NuGet-Komponenten
- Alarmkanäle
- Alarme per E-Mail an die von Ihnen benannten Kontakte und an Slack, Microsoft Teams oder einen signierten Webhook
- Fristen
- Nach Artikel 14 für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle, in UTC
- Meldungsentwürfe
- Felder und Feldlängen der einheitlichen Meldeplattform der ENISA (Glossar v1.4 vom 1. Oktober 2026)
- Nachweis
- Nur ergänzbares Protokoll; vollständiger Export
- Rollen
- Inhaber, Administrator, Mitglied, Leser
- Hosting
- Deutschland
- Vertragsfristen (Zusatzfunktion)
- Sie erfassen die Mitteilungspflichten aus Ihren eigenen Verträgen. Löst ein Vorfall eine davon aus, berechnet BitHive die Frist, soweit eine Frist erfasst ist, alarmiert und erinnert, entwirft die Mitteilung und dokumentiert sie, sobald Sie sie als versandt erfassen. Die Mitteilung versenden Sie selbst. Anlage, Abschnitt 5
Integrationen
Alarme kommen dort an, wo Ihr Team arbeitet, und Ihre Build-Pipeline liefert SBOMs über die API.
Slack und Microsoft Teams
Alarme erscheinen über einen Webhook, den Sie dort einrichten, in einem Slack-Kanal oder in Microsoft Teams. Zum Lesen ist keine Anmeldung nötig.
Signierter Webhook
Alarme als signiertes JSON an Ihre eigene Adresse – für das System, mit dem Ihr Team arbeitet.
E-Mail
Alarme gehen per E-Mail an die von Ihnen benannten Kontakte und an Slack, Microsoft Teams oder einen signierten Webhook.
SBOM-Upload-API
SBOMs aus Ihrer Build-Pipeline hochladen – mit einem Upload-Token, das auf ein Produkt beschränkt ist. Jeder Endpunkt ist dokumentiert, jeweils mit einem curl-Beispiel zum Kopieren.
Für jeden Kanal einstellbar: alle Alarme, nur die dringenden oder nur bei Eröffnung eines Falls.
API-ReferenzSicherheit
Anwendung und Kundendaten werden in Deutschland gehostet. Wir arbeiten mit den SBOMs, die Sie hochladen; Ihren Quellcode sehen wir nie.
Sicherheit und UnterauftragsverarbeiterIhre ersten dreißig Minuten
Anmelden, Alarmempfänger benennen, Produkt anlegen, SBOM hochladen.