CRACyber Resilience Act
Für Hersteller von Produkten mit digitalen Elementen.
- Stündliche Prüfung auf aktiv ausgenutzte Schwachstellen (CISA KEV, ENISA EUVD), abgeglichen über OSV-Advisory-Daten mit npm-, PyPI-, Maven-, Go- und NuGet-Komponenten
- Die Fristen nach Artikel 14, beginnend mit der Frühwarnung binnen 24 Stunden
- Meldungsentwürfe mit den Feldern der einheitlichen Meldeplattform der ENISA
NIS2 (Deutschland)BSIG
Für besonders wichtige und wichtige Einrichtungen.
- Jede Meldestufe nach § 32 BSIG mit eigener Frist, von der frühen Erstmeldung binnen 24 Stunden bis zur Abschlussmeldung
- Entwürfe in der Struktur des jeweiligen Meldeformulars
- Profile für Energie, Telekommunikation und Vertrauensdienste inbegriffen
Ab 129 € pro Monat.
Nur für Unternehmen. Alle Preise zzgl. USt.
DSGVODatenschutzverletzungen
Für Verantwortliche.
- Die Frist nach Art. 33
- Entwürfe mit den Angaben nach Art. 33 Abs. 3
- Die Benachrichtigung betroffener Personen nach Art. 34
- Ein Verzeichnis aller Verletzungen, ob gemeldet oder nicht
Meldefristen nach CRA, NIS2 (Deutschland) und DSGVO – überwacht, sobald Sie Kenntnis erlangen.
Der BitHive Reporting Desk prüft Ihre SBOMs auf aktiv ausgenutzte Schwachstellen, überwacht die Frist jeder für Sie geltenden Meldepflicht, alarmiert Ihr Team und bereitet den Text jeder Meldung vor. Die Meldungen übermitteln Sie selbst.
Module ab 39 € pro Monat. Zahlungsmittel bei der Bestellung hinterlegen, Erinnerung spätestens sieben Tage vor der ersten Belastung, online kündbar. Nur für Unternehmen. Alle Preise zzgl. USt.
- Frühwarnung
- 24 h
- Meldung
- 72 h
- Abschlussbericht
- 14 Tage nach Abhilfe
Auf einen Blick
- Stündliche Prüfung auf aktiv ausgenutzte Schwachstellen (CISA KEV, ENISA EUVD), abgeglichen über OSV-Advisory-Daten mit npm-, PyPI-, Maven-, Go- und NuGet-Komponenten
- Alarme per E-Mail an die von Ihnen benannten Kontakte und an Slack, Microsoft Teams oder einen signierten Webhook
- Gehostet in Deutschland
Überwachung und Nachweis – auf Basis Ihrer eigenen SBOMs.
Zwei Quellen für ausgenutzte Schwachstellen, abgeglichen mit Ihren Komponenten
Stündlich wird jede überwachte Release auf aktiv ausgenutzte Schwachstellen aus CISA KEV und ENISA EUVD geprüft, abgeglichen über die Advisory-Daten von OSV mit ihren npm-, PyPI-, Maven-, Go- und NuGet-Komponenten. Bis zu 25 überwachte Releases pro Produkt.
Der Nachweis, wann Sie davon erfahren haben
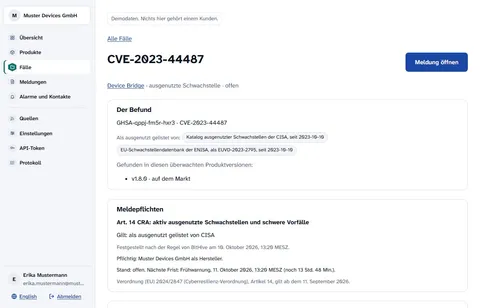
Jeder Fall enthält die laufenden Fristen nach Artikel 14 und ein fortlaufendes, nur ergänzbares Protokoll darüber, wer wann was wusste. Uploads, Fallakten und Nachweisprotokoll lassen sich jederzeit als Dateien herunterladen.
Von der SBOM zum Meldungsentwurf in drei Schritten.
SBOMs hochladen.
CycloneDX oder SPDX im JSON-Format, über die Weboberfläche oder die API.
Alarm mit laufender Frist erhalten.
Ein Treffer eröffnet einen Fall; seine Fristen nach Artikel 14 werden ab dem Zeitpunkt der Kenntniserlangung berechnet und in UTC angezeigt.
Meldetext übernehmen.
Meldungsentwürfe mit den Feldern und Feldlängen der einheitlichen Meldeplattform, jedes Feld einzeln kopierbar. Die Meldung übermitteln Sie selbst an die ENISA; Zeitpunkt und Referenz der Übermittlung werden festgehalten.
Ein Fall im Reporting Desk
Tarife nach Anzahl der Produkte.
CRA Starter 149 €, Team 449 €, Business 990 € pro Monat, für 3, 10 oder 25 Produkte. Bei jährlicher Abrechnung: 12 Monate zum Preis von 10. Enterprise nach Angebot, ab 12.000 € im Jahr.
Nur für Unternehmen. Alle Preise zzgl. USt.
Vertrauen
Anwendung und Kundendaten werden in Deutschland gehostet (Hetzner). Wir arbeiten mit den SBOMs, die Sie hochladen; Ihren Quellcode sehen wir nie.
Sicherheit und UnterauftragsverarbeiterIhre ersten dreißig Minuten
Anmelden, Alarmempfänger benennen, Produkt anlegen, SBOM hochladen.